أمن الحاويات وKubernetes
أمّنوا التطبيقات المعتمدة على الحاويات وبيئات Kubernetes بحماية متقدمة أثناء التشغيل ومراقبة للثغرات الأمنية.
نظرة عامة
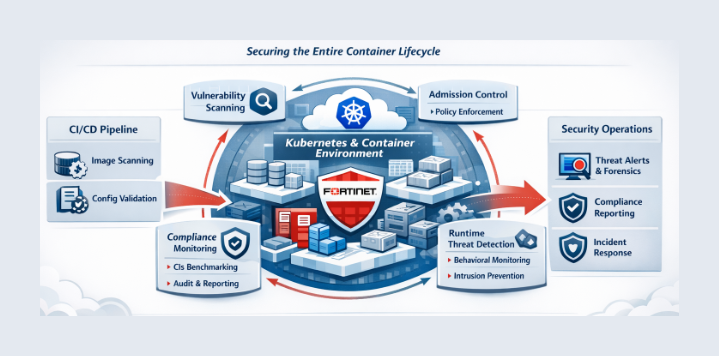
تتيح التطبيقات المعتمدة على الحاويات وبيئات Kubernetes تطوير التطبيقات الحديثة بسرعة ونشرها على نطاق قابل للتوسّع. غير أن هذه البيئات تأتي بمخاطر أمنية جديدة، مثل صور الحاويات المعرّضة للثغرات، ومجموعات Kubernetes ذات الإعدادات الخاطئة، والهجمات أثناء التشغيل. وتوفّر خدمة أمن الحاويات وKubernetes من أطلس المتحدة حماية شاملة لأعباء العمل المعتمدة على الحاويات في بيئات التطوير والإنتاج. وتفحص الخدمة صور الحاويات باستمرار، وتراقب نشاط Kubernetes، وتحمي أعباء العمل من التهديدات، بما يضمن بنية تحتية آمنة ومرنة للحاويات.
تحديات العملاء
كثيرًا ما تواجه المؤسسات التي تنشر تطبيقات معتمدة على الحاويات مخاطر أمنية ناتجة عن صور معرّضة للثغرات ومجموعات ذات إعدادات خاطئة وتهديدات أثناء التشغيل.
صور حاويات معرّضة للثغرات
قد تحتوي صور الحاويات على مكتبات قديمة أو ثغرات أمنية تعرّض التطبيقات للتهديدات السيبرانية.
أخطاء إعدادات Kubernetes
قد تؤدي مجموعات Kubernetes غير المُعدّة بشكل صحيح إلى تعريض الخدمات وأعباء العمل الحيوية للمهاجمين.
مخاطر أمنية أثناء التشغيل
قد يستغل المهاجمون بيئات الحاويات أثناء التشغيل للحصول على وصول غير مصرّح به أو تنفيذ تعليمات برمجية ضارة.
ضعف الرؤية عبر الحاويات
كثيرًا ما تفتقر المؤسسات إلى مراقبة مركزية ورؤية واضحة لأعباء العمل المعتمدة على الحاويات وأنشطة Kubernetes.
بيئات حاويات آمنة
فحص صور الحاويات
مراقبة أمن Kubernetes
الحماية من التهديدات أثناء التشغيل
التكامل مع DevSecOps
رؤية مركزية للحاويات
تقليص سطح الهجوم في الحاويات
حلولنا
تعتمد خدمة أمن الحاويات وKubernetes من أطلس المتحدة على منصة أمنية سحابية أصلية متقدمة لحماية أعباء عمل الحاويات وكشف الثغرات الأمنية وتأمين مجموعات Kubernetes.
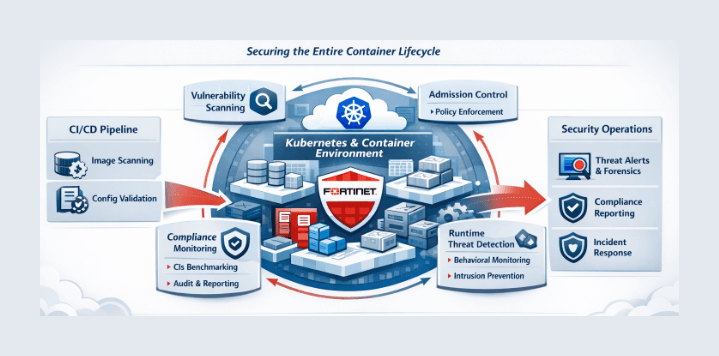
- فحص صور الحاويات بحثًا عن الثغرات والمخاطر الأمنية قبل النشر.
- مراقبة بيئات Kubernetes لكشف الأنشطة المريبة ومحاولات الوصول غير المصرّح به.
- حماية أعباء عمل الحاويات بأمن وقت التشغيل والكشف المؤتمت عن التهديدات.
أبرز المزايا
- الفحص الأمني لصور الحاويات
- حماية Kubernetes أثناء التشغيل
- أمن التطبيقات السحابية الأصلية
أين يُحدث أمن الحاويات الفرق
مزوّدو التقنية وخدمات SaaS
حماية التطبيقات السحابية الأصلية العاملة في بيئات الحاويات.
الخدمات المالية
تأمين بنى الخدمات المصغّرة التي تدعم منصات الخدمات المصرفية الرقمية.
منصات التجارة الإلكترونية
حماية التطبيقات المعتمدة على الحاويات التي تعالج معاملات العملاء وأنظمة الدفع.
فرق DevOps في المؤسسات
تأمين أعباء عمل الحاويات المدمجة في مسارات CI/CD والمنصات السحابية.
لماذا تختار أمن الحاويات وKubernetes من أطلس المتحدة
حماية سحابية أصلية متقدمة
استفيدوا من تقنيات أمن الحاويات على مستوى المؤسسات لحماية التطبيقات السحابية الأصلية.
مراقبة مستمرة للحاويات
تخضع أعباء عمل الحاويات وبيئات Kubernetes لمراقبة تكشف الأنشطة المريبة.
التكامل مع DevSecOps
ادمجوا الأمن في مسارات تطوير التطبيقات لاكتشاف الثغرات الأمنية في وقت مبكر.
إدارة أمن سحابي بأيدي خبراء
يتولى متخصصو أمن السحابة في أطلس المتحدة نشر بيئات أمن الحاويات وإدارتها وفق أفضل الممارسات.
هل تريد المزيد؟
عزّزوا أمن بيئاتكم السحابية وتطبيقاتكم مع خدمات الأمن السيبراني المُدارة والمتكاملة من أطلس المتحدة.
أمن السحابة (CNAPP / CSPM)
حماية البنية التحتية السحابية وأعباء العمل والإعدادات في البيئات متعددة السحابات.
انعدام الثقة (SASE / SSE)
تأمين وصول المستخدمين إلى التطبيقات والموارد ببنية انعدام الثقة القائمة على الهوية.
مركز الدفاع السيبراني (SOC)
مراقبة على مدار الساعة طوال أيام الأسبوع (24/7) وكشف للتهديدات واستجابة للحوادث في جميع بيئات المؤسسة.
أمن قواعد البيانات بالذكاء الاصطناعي
مراقبة قواعد بيانات المؤسسة وحمايتها من الوصول غير المصرّح به والتهديدات الداخلية.
لنتحدث عن استراتيجية الأمن لأعمالك
هل لديكم سؤال أو تحتاجون إلى مزيد من المعلومات؟ تواصلوا معنا وسيساعدكم خبراؤنا في الأمن السيبراني.