مركز الدفاع السيبراني (SOC)
مراقبة أمنية على مدار الساعة طوال أيام الأسبوع (24/7) وكشف للتهديدات واستجابة للحوادث لحماية مؤسستكم من التهديدات السيبرانية.
نظرة عامة
تعمل التهديدات السيبرانية الحديثة دون توقف، مستهدفةً المؤسسات عبر الشبكات والأجهزة الطرفية والبيئات السحابية والتطبيقات. ومن دون مراقبة مستمرة واستجابة سريعة للحوادث، تبقى المؤسسات عرضة للاختراقات وتعطّل العمليات. ويوفّر مركز الدفاع السيبراني (SOC) من أطلس المتحدة مراقبة على مدار الساعة طوال أيام الأسبوع (24/7)، وكشفًا للتهديدات، واستجابة للحوادث، من خلال تقنيات أمنية متقدمة ومحللين خبراء. وبفضل دمج استخبارات التهديدات وتحليلات السلوك وقدرات الاستجابة المؤتمتة، يرصد المركز التهديدات المحتملة مبكرًا، ويحقق في الأنشطة المريبة، ويستجيب بسرعة لاحتواء الحوادث وحماية عمليات الأعمال.
تحديات العملاء
تفتقر المؤسسات إلى الموارد والخبرات اللازمة لمراقبة الأحداث الأمنية والاستجابة للتهديدات السيبرانية بشكل مستمر.
محدودية المراقبة الأمنية
لا تستطيع مؤسسات كثيرة مراقبة الأحداث الأمنية في أنظمتها وشبكاتها على مدار الساعة.
كثرة التنبيهات
تجد فرق الأمن صعوبة في تحليل الكمّ الكبير من التنبيهات الأمنية وتحديد أولوياتها.
بطء الاستجابة للحوادث
يزيد التأخر في التحقيق في التهديدات من خطر الاختراقات الأمنية وتعطّل العمليات.
نقص الخبرات الأمنية
يجعل نقص الكفاءات في مجال الأمن السيبراني بناء مركز عمليات أمنية (SOC) داخلي فعّال وتشغيله أمرًا صعبًا.
دفاع سيبراني مستمر
مراقبة التهديدات على مدار الساعة طوال أيام الأسبوع (24/7)
استجابة سريعة للحوادث
كشف متقدم للتهديدات
رؤية أمنية مركزية
تقليل المخاطر الأمنية
محللون أمنيون خبراء
حلولنا
يجمع مركز الدفاع السيبراني من أطلس المتحدة بين التقنيات الأمنية المتقدمة واستخبارات التهديدات والمحللين الخبراء، لتوفير المراقبة والكشف والاستجابة بشكل مستمر في جميع بيئات تقنية المعلومات لدى المؤسسة.
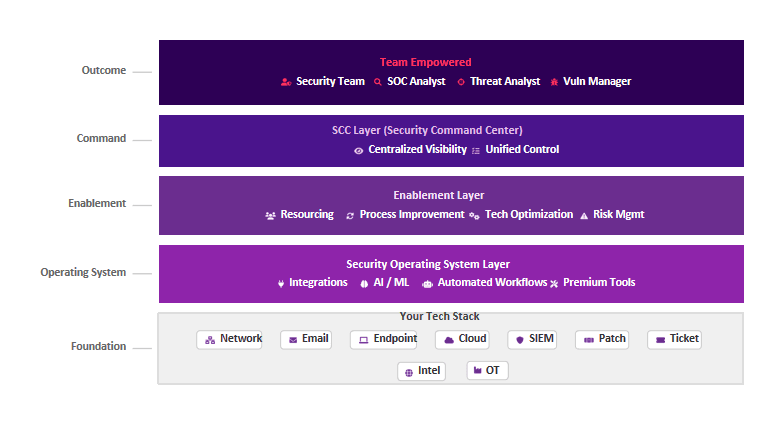
- مراقبة الأحداث الأمنية عبر الشبكات والأجهزة الطرفية والمنصات السحابية والتطبيقات.
- تحليل التنبيهات الأمنية باستخدام التحليلات المتقدمة واستخبارات التهديدات.
- التحقيق في الأنشطة المريبة والاستجابة السريعة لاحتواء الحوادث الأمنية.
أبرز المزايا
- مراقبة أمنية على مدار الساعة طوال أيام الأسبوع (24/7)
- كشف التهديدات والتحقيق فيها
- إدارة الاستجابة للحوادث
أين تُحدث مراكز الدفاع السيبراني الفرق
المؤسسات المالية
مراقبة الأنظمة المصرفية والشبكات المالية لرصد الاحتيال والتهديدات السيبرانية.
مؤسسات الرعاية الصحية
حماية البنية التحتية الصحية وبيانات المرضى من الهجمات السيبرانية.
القطاع الحكومي والعام
كشف التجسس السيبراني والهجمات الموجّهة ضد الأنظمة الحكومية الحيوية.
المؤسسات الكبرى
تأمين بيئات تقنية المعلومات المعقدة بمراقبة مستمرة للتهديدات واستجابة لها.
لماذا تختار مركز الدفاع السيبراني من أطلس المتحدة
عمليات أمنية على مدار الساعة طوال أيام الأسبوع (24/7)
تضمن المراقبة المستمرة كشف التهديدات والتعامل معها في أي وقت.
استخبارات تهديدات متكاملة
استفيدوا من استخبارات التهديدات العالمية لكشف التهديدات السيبرانية الناشئة.
تحليل التهديدات بمساعدة الذكاء الاصطناعي
تساعد التحليلات المتقدمة على رصد الأنشطة المريبة عبر الأنظمة الأمنية.
استجابة للحوادث بأيدي خبراء
يحقق محللو SOC في أطلس المتحدة في التهديدات وينسّقون إجراءات الاستجابة السريعة.
هل تريد المزيد؟
عزّزوا مرونة أمنكم السيبراني مع خدمات الأمن المُدارة المتقدمة من أطلس المتحدة.
كشف تهديدات الشبكة والاستجابة لها بالذكاء الاصطناعي (NDR)
كشف التهديدات الخفية في حركة بيانات الشبكة بتحليل السلوك بالذكاء الاصطناعي.
الكشف والاستجابة على الأجهزة الطرفية (EDR/XDR)
حماية الأجهزة الطرفية من برمجيات الفدية والبرمجيات الخبيثة والهجمات السيبرانية المتقدمة.
كشف تهديدات الهوية والاستجابة لها (ITDR)
كشف التهديدات المرتبطة بالهوية التي تستهدف أنظمة المصادقة وبيانات اعتماد المستخدمين.
أمن السحابة (CNAPP / CSPM)
حماية أعباء العمل السحابية والبنية التحتية والتطبيقات من التهديدات الأمنية.
التحليل الجنائي الرقمي والاستجابة للحوادث (DFIR)
التحقيق في الحوادث السيبرانية واحتواء الاختراقات الأمنية بسرعة.
لنتحدث عن استراتيجية الأمن لأعمالك
هل لديكم سؤال أو تحتاجون إلى مزيد من المعلومات؟ تواصلوا معنا وسيساعدكم خبراؤنا في الأمن السيبراني.