كشف تهديدات الهوية والاستجابة لها (ITDR)
اكتشفوا التهديدات القائمة على الهوية واستجيبوا لها من خلال مراقبة بالذكاء الاصطناعي واستجابة آلية تشمل البنية التحتية للهوية لديكم بالكامل.
نظرة عامة
تتحول الهجمات القائمة على الهوية بسرعة إلى أحد أكثر الأساليب شيوعًا لدى مجرمي الإنترنت لاختراق المؤسسات. فاختراق بيانات الاعتماد وإساءة استخدام الصلاحيات والأخطاء في إعدادات الهوية قد تؤدي إلى وصول غير مصرّح به وإلى التنقّل الجانبي بين أنظمة المؤسسة. وتوفّر خدمة كشف تهديدات الهوية والاستجابة لها (ITDR) من أطلس المتحدة مراقبة مستمرة لأنظمة الهوية لكشف الأنشطة المشبوهة والتهديدات المحتملة. ومن خلال تحليل سلوك الهويات وأنماط الوصول وأحداث المصادقة، تساعد أطلس المتحدة المؤسسات على كشف التهديدات المرتبطة بالهوية والتحقيق فيها والاستجابة لها بسرعة قبل أن تتفاقم.
تحديات العملاء
تواجه المؤسسات هجمات متزايدة قائمة على الهوية، إذ يعرّض اختراق بيانات الاعتماد وإساءة استخدام الوصول المميّز الأنظمةَ الحيوية والبيانات الحساسة للخطر.
اختراق بيانات الاعتماد
كثيرًا ما يسرق المهاجمون بيانات اعتماد المستخدمين أو يكتشفونها بهجمات التخمين المتكرر (Brute Force) للوصول دون تصريح إلى أنظمة المؤسسة.
إساءة استخدام الحسابات المميّزة
غالبًا ما يستهدف المهاجمون الحسابات المميّزة لتوسيع صلاحيات وصولهم والتنقّل الجانبي عبر الشبكات.
رؤية محدودة لأنشطة الهوية
تفتقر فرق الأمن إلى رؤية مركزية لأحداث المصادقة والأنشطة المرتبطة بالهوية في مختلف الأنظمة.
بطء الاستجابة للحوادث
يتيح التأخر في كشف تهديدات الهوية للمهاجمين ترسيخ وجودهم داخل البيئة التقنية للمؤسسة.
حماية من التهديدات تتمحور حول الهوية
كشف تهديدات الهوية
استجابة أسرع للحوادث
حماية الحسابات المميّزة
تحليلات سلوكية للتهديدات
تقليص سطح الهجوم المرتبط بالهوية
مسارات عمل أمنية آلية
حلولنا
تعتمد خدمة كشف تهديدات الهوية والاستجابة لها من أطلس المتحدة على منصة لاستخبارات التهديدات تعمل بالذكاء الاصطناعي، لكشف الهجمات القائمة على الهوية ومراقبة أنشطة المصادقة وتمكين الاستجابة السريعة لحوادث اختراق بيانات الاعتماد.
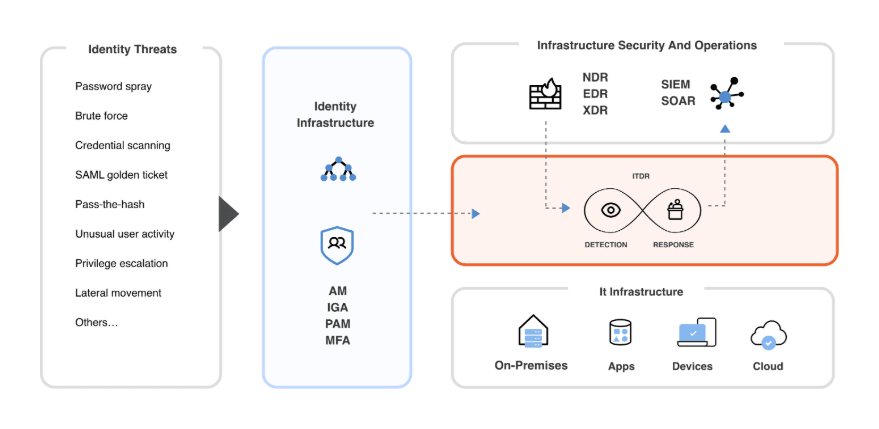
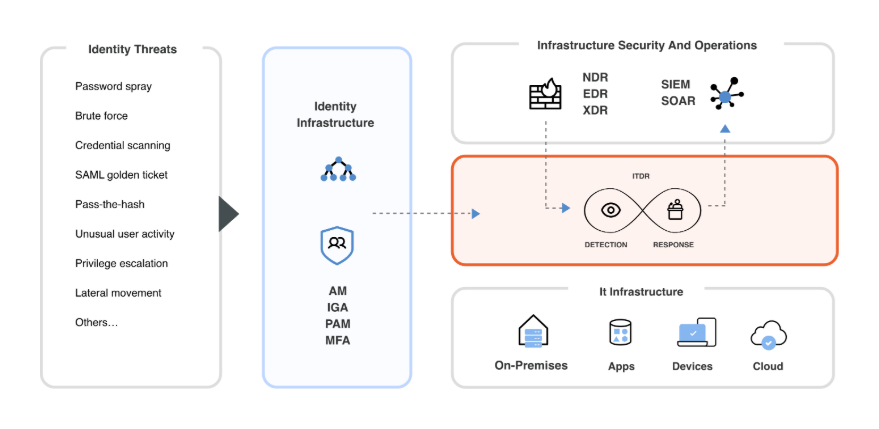
- مراقبة أحداث المصادقة في أنظمة الهوية مثل Active Directory ومنصات الهوية السحابية.
- كشف السلوكيات المشبوهة للهويات وإساءة استخدام بيانات الاعتماد ومحاولات تصعيد الصلاحيات.
- أتمتة مسارات التحقيق والاستجابة لاحتواء التهديدات بسرعة أكبر.
أبرز المزايا
- كشف تهديدات الهوية
- مراقبة إساءة استخدام بيانات الاعتماد
- استخبارات التهديدات بالذكاء الاصطناعي
أين يُحدث أمن الهوية الفرق
الخدمات المالية
كشف الاحتيال في الهوية وحماية الوصول إلى المنصات المالية الحساسة.
الرعاية الصحية
تأمين الأنظمة الطبية ومنع الوصول غير المصرّح به إلى سجلات المرضى الحساسة.
القطاع الحكومي والعام
حماية الأنظمة الحكومية من اختراق الهويات والهجمات القائمة على بيانات الاعتماد.
بيئات تقنية المعلومات في المؤسسات
مراقبة وصول الموظفين إلى أنظمة الشركة والمنصات السحابية والتطبيقات الداخلية.
لماذا تختار كشف تهديدات الهوية والاستجابة لها من أطلس المتحدة
استخبارات التهديدات بالذكاء الاصطناعي
منصة تعمل بالذكاء الاصطناعي تكشف تهديدات الهوية وتربط الأحداث الأمنية ببعضها لتسريع التحقيق.
تحليلات سلوك الهوية
تحليل سلوك المستخدمين وأنماط المصادقة لرصد الحالات الشاذة والأنشطة المشبوهة.
رؤية أمنية متكاملة
احصلوا على رؤية مركزية للأنشطة المرتبطة بالهوية على الأجهزة الطرفية والشبكات والمنصات السحابية.
مراقبة أمنية يتولاها خبراء
يراقب خبراء الأمن في أطلس المتحدة تهديدات الهوية ويستجيبون لها بسرعة لحماية أنظمة المؤسسات.
هل تريد المزيد؟
عزّزوا حماية الهويات والبنية التحتية من خلال خدمات الأمن السيبراني المُدارة المتقدمة من أطلس المتحدة.
مركز الدفاع السيبراني (SOC)
مراقبة على مدار الساعة طوال أيام الأسبوع (24/7) وكشف للتهديدات واستجابة للحوادث في بيئات المؤسسات.
أمن البريد الإلكتروني المعزّز بالذكاء الاصطناعي
منع هجمات التصيّد الاحتيالي وسرقة بيانات الاعتماد من خلال كشف متقدم لتهديدات البريد الإلكتروني.
أمن السحابة (CNAPP / CSPM)
حماية البنية التحتية السحابية وأعباء العمل والإعدادات من التهديدات السيبرانية.
التحليل الجنائي الرقمي والاستجابة للحوادث (DFIR)
التحقيق في الحوادث الأمنية ومعالجة الاختراقات بسرعة.
لنتحدث عن استراتيجية الأمن لأعمالك
هل لديكم سؤال أو تحتاجون إلى مزيد من المعلومات؟ تواصلوا معنا وسيساعدكم خبراؤنا في الأمن السيبراني.